Todas las organizaciones de cualquier tamaño o industria han tenido que pasar por un proceso de gestión de riesgos en algún momento, ya sea consciente o inconscientemente. Desde el momento mismo de la concepción de un negocio, por ejemplo, se tienen que analizar y evaluar los riesgos asociados al invertir un capital con el fin de obtener los objetivos propuestos.
Además, conforme va pasando el tiempo, van surgiendo diferentes cuestiones externas o internas que van cambiando el contexto de una organización, por lo que nuevamente habrá que gestionar los riesgos asociados.
La gestión del riesgo es iterativa, es decir, van haciéndose cambios en las estrategias para lograr los objetivos previstos, conforme se va aprendiendo y mejorando con el paso del tiempo y las lecciones aprendidas.
Debido a que la gestión del riesgo es parte de todas las actividades asociadas con la organización y, además, está presente en todos los niveles de la organización, el liderazgo es parte fundamental para el éxito de su implementación.
Hace algunos años se vio la necesidad de crear una norma que proporcionara un enfoque común para gestionar cualquier tipo de riesgo, no importando la industria o sector en que se encontrara la empresa. De aquí surge la norma ISO 31000, la cual proporciona las directrices para gestionar los riesgos para cualquier tipo de organización y contexto.
ISO 31000 se puede utilizar a lo largo de la vida de la organización incluyendo: estrategias, operaciones, procesos, funciones, proyectos, productos y servicios.
Cabe mencionar que ISO 31000 no es de carácter obligatorio y no está destinada a fines de certificación.
Términos y definiciones
A continuación, se mencionan algunos de los conceptos con mayor relevancia en base a ISO 31000.
Riesgo. Efecto de la incertidumbre sobre los objetivos. Se considera que un efecto es una desviación respecto a lo que se tenía previsto, lo cual puede ser bueno o malo y puede crear nuevas oportunidades o amenazas.
Gestión del riesgo. Actividades coordinadas para dirigir y controlar la organización con respecto al riesgo.
Fuente de riesgo. Elemento que tiene el potencial de generar riesgo.
Probabilidad. Posibilidad de que algo suceda. En la terminología de gestión del riesgo, la probabilidad puede ser determinada objetiva o subjetivamente, cualitativa o cuantitativamente y descrita utilizando términos generales o matemáticos.
Control. Medida que mantiene y/o modifica un riesgo.
Riesgo residual. Riesgo que permanece después de que se han hecho todos los esfuerzos para eliminar o controlar el riesgo.
Parte interesada. Persona u organización que puede afectar, verse afectada o percibirse como afectada por una decisión o actividad.
Proceso de la gestión del riesgo
El proceso de la gestión del riesgo descrito en ISO 31000 se muestra en la Figura 1. La comunicación y consulta, así como el seguimiento y revisión estarán presentes a lo largo de todo este proceso.
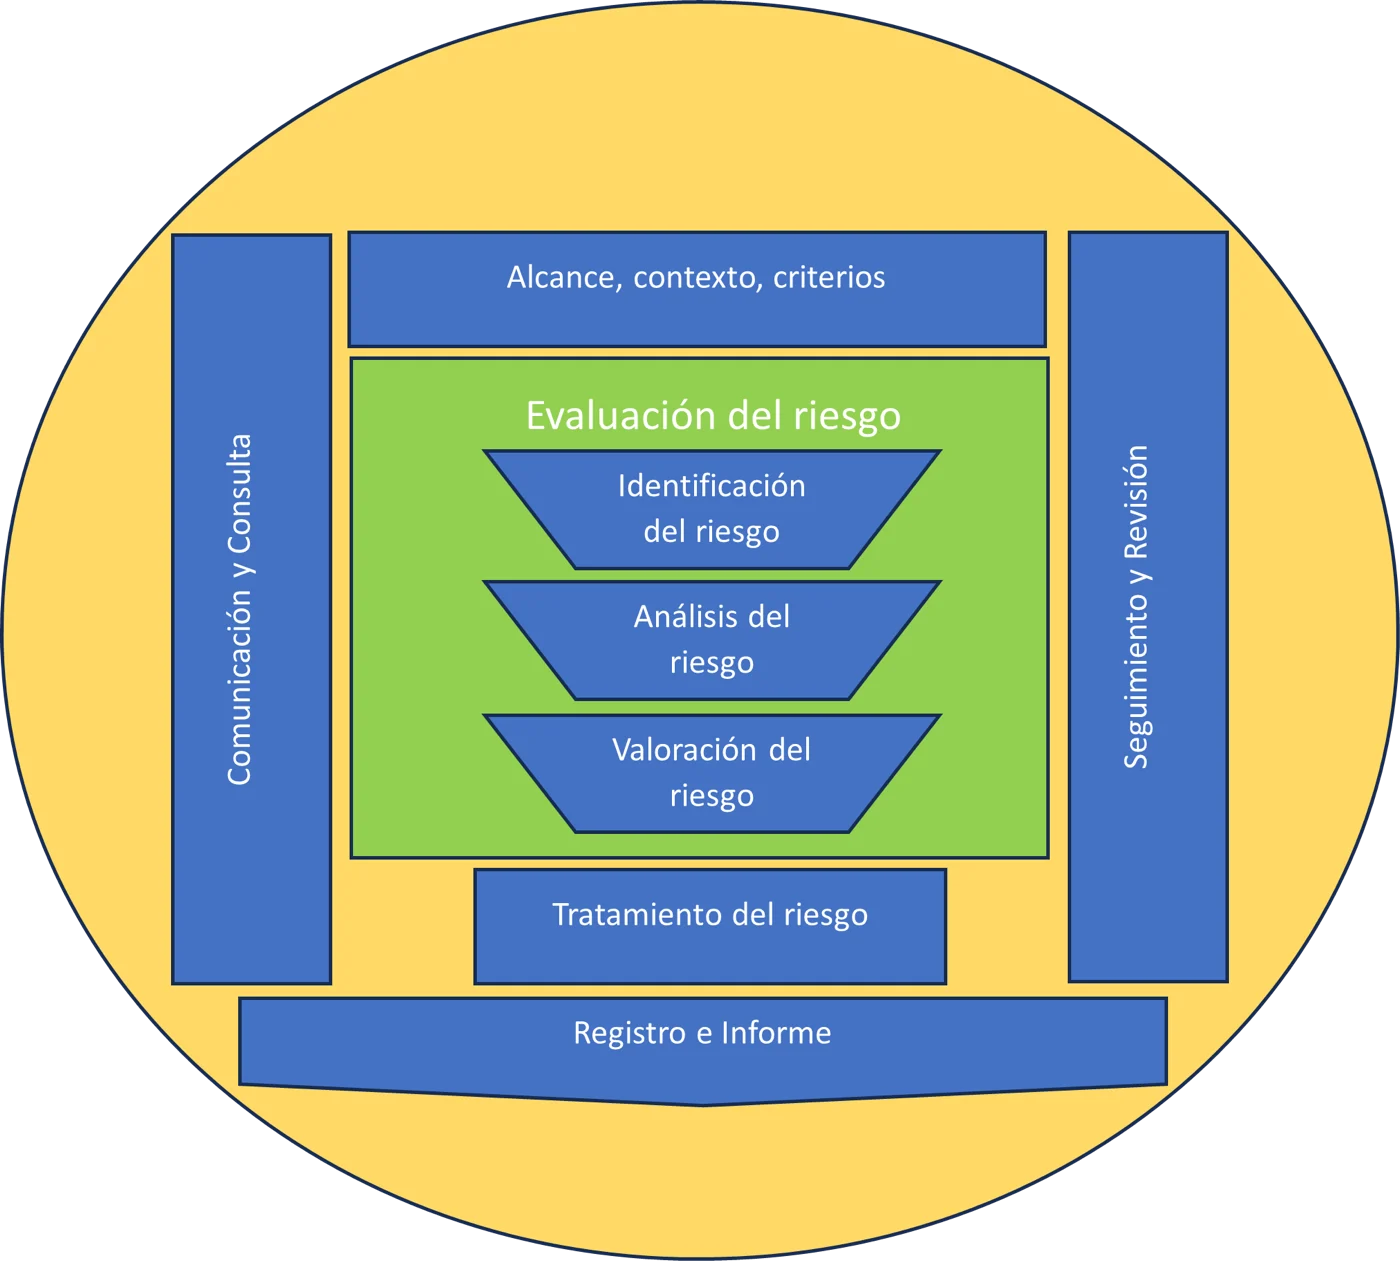
El proceso de la gestión del riesgo puede aplicarse a nivel estratégico, operacional, por programa o por proyecto y debería ser parte integral de los procesos de la organización.
Comunicación y consulta
La comunicación y consulta están presentes en cada una de las etapas del proceso de gestión del riesgo. Se requiere de la experiencia de las partes interesadas para definir los criterios del riesgo, valorar los riesgos, facilitar la supervisión y la toma de decisiones, de tal manera que se busque lograr una cultura de prevención en la organización.
Alcance, contexto y criterios
El alcance se refiere a tener en cuenta los objetivos relevantes según sea aplicable, ya que como se ha mencionado, la gestión del riesgo se puede realizar en todos los niveles.
El contexto de la gestión del riesgo debe tomar como base la comprensión de las cuestiones externas e internas en las cuales opera la organización y, a partir de ahí, analizar el entorno específico de la actividad donde se aplicará el proceso de gestión del riesgo.
La definición de los criterios se refiere a la cantidad y tipos de riesgos que la organización puede o no tomar con relación a los objetivos. También se incluyen los criterios para valorar la importancia de los riesgos y apoyar los procesos de toma de decisiones.
Dentro de los tipos de riesgos que la organización pudiera tomar en cuenta para realizar el proceso de gestión del riesgo se encuentran:
- Riesgos físicos: como daño potencial a una persona, a un edificio, accidentes, incendios, desastres naturales.
- Riesgos financieros: pérdidas por fluctuaciones en el mercado, tipo de cambio, riesgos por inversiones.
- Riesgos operativos: debido a los procesos internos, las fallas de máquinas, errores humanos.
- Riesgos legales y reglamentarios: por incumplimiento de leyes o regulaciones de la industria.
- Riesgos estratégicos: cambios en las tendencias del mercado y/o avances tecnológicos.
Evaluación del riesgo
La evaluación del riesgo es el proceso general que incluye a la identificación del riesgo, el análisis del riesgo y valoración del riesgo. Una buena evaluación del riesgo toma en cuenta el conocimiento y experiencias de las partes interesadas (proveedores, clientes, trabajadores de la organización de todos los niveles, etc.).
Identificación del riesgo
Se trata de encontrar y describir los riesgos que pueden afectar al logro de los objetivos de la organización. Puede haber diferentes fuentes para identificar riesgos como: amenazas y oportunidades, las vulnerabilidades y capacidades de la organización, los cambios en los contextos externos e internos, las limitaciones del conocimiento y falta de información confiable, entre otros.
Análisis del riesgo
El análisis del riesgo es donde se comprende la naturaleza del riesgo y sus características. Se deben tener en cuenta las fuentes del riesgo, la incertidumbre, las consecuencias, las probabilidades, eventos, escenarios, controles y su eficacia. Las técnicas utilizadas para el análisis del riesgo dependerán del objetivo del análisis, de la información y de los recursos disponibles.
Cuando se trate de eventos de alta incertidumbre y que tengan consecuencias severas, es recomendable hacer el análisis del riesgo con una combinación de técnicas para hacer más robusto el análisis.
Las técnicas para el análisis del riesgo pueden ser cualitativas, cuantitativas o una combinación de éstas, dependiendo del nivel de complejidad requerido. Algunos ejemplos de las técnicas usadas son:
- Matriz de riesgos: es una herramienta sencilla y ampliamente utilizada. Se categorizan los riesgos en diferentes niveles como alto, medio o bajo, lo cual permite priorizar los riesgos en base a su severidad.
- Análisis de árbol de fallas. Método deductivo y sistemático para analizar fallas potenciales o eventos que pueden traer consecuencias no deseadas. Se visualizan los eventos en una estructura con forma de árbol, lo que permite a los usuarios identificar las causas y los factores de riesgos.
- Simulación Monte Carlo. Técnica cuantitativa que usa modelos probabilísticos para simular un amplio rango de posibles escenarios.
- Análisis de Peligros y Puntos Críticos de Control (HACCP) por sus siglas en inglés, es un enfoque sistemático que se utiliza en la industria alimentaria para identificar y controlar peligros que pudieran causar enfermedades transmitidas por alimentos o contaminación. Se enfoca en tener puntos de control y prevención en el proceso de producción.
- Análisis FODA. Es ampliamente utilizado principalmente en el contexto del negocio. Ayuda a las organizaciones a identificar las fortalezas y debilidades internas, así como también las oportunidades y amenazas externas que pudieran tener un impacto en el desempeño de la organización.
Valoración del riesgo
Para la valoración del riesgo se realiza una comparación entre los resultados del análisis del riesgo y los criterios del riesgo establecidos. Dependiendo de la comparativa, el resultado de la valoración puede ser:
- no hacer nada;
- considerar opciones para el tratamiento del riesgo;
- requerir más información para comprender mejor el riesgo;
- mantener los controles existentes;
- revisar y considerar los objetivos.
Es muy importante registrar los resultados de la valoración del riesgo y comunicarlo a los niveles apropiados dentro de la organización.
Tratamiento del riesgo
En el tratamiento del riesgo se revisan las diferentes opciones y se opta por alguna de ellas para abordar el riesgo.
Los pasos para realizar el tratamiento del riesgo son:
- proponer y seleccionar opciones para el tratamiento del riesgo;
- planificar e implementar el tratamiento del riesgo;
- evaluar la eficacia del tratamiento;
- revisar y determinar si el riesgo residual es aceptable;
- en caso de que el riesgo residual no sea aceptable, efectuar un tratamiento adicional.
Las opciones para tratar el riesgo pueden incluir:
- no continuar con la actividad que genera un riesgo;
- aceptar el riesgo en busca de una oportunidad;
- eliminar la fuente del riesgo;
- modificar la probabilidad del riesgo;
- modificar las consecuencias;
- compartir el riesgo (por ejemplo, al comprar un seguro o al negociar con un proveedor);
- retener el riesgo en base a una decisión bien informada.
El tratamiento del riesgo puede no llegar a los resultados esperados aún si se hace de manera cuidadosa y exhaustiva, por lo que es muy importante llevar un seguimiento y revisión de la implementación del tratamiento del riesgo. La documentación de los resultados del tratamiento del riesgo es muy importante y se debería incluir el registro de cualquier riesgo residual que pudiera existir para un posible tratamiento adicional.
Planes de tratamiento del riesgo
Un plan del tratamiento del riesgo sirve para especificar la manera en que se implementarán las opciones elegidas para el tratamiento y comunicarlo a los involucrados para su seguimiento. La integración del plan del tratamiento del riesgo con los planes y procesos de gestión de la organización es fundamental para que se lleve a cabo y se asegure su implementación.
El plan del tratamiento del riesgo debería incluir:
- las opciones del tratamiento y los beneficios esperados;
- los responsables de la implementación y aprobación del plan;
- las acciones propuestas;
- los recursos necesarios;
- medidas de desempeño;
- las restricciones;
- informes y seguimiento requeridos;
- los tiempos previstos para realizar las acciones.
Seguimiento y revisión
El seguimiento y la revisión tienen lugar en todas las etapas del proceso, e incluyen: planificar, recopilar y analizar la información, registrar los resultados y proporcionar retroalimentación. Los resultados del seguimiento y revisión deben incorporarse al informe de la organización.
Registro e informe
El registro e informe del proceso de la gestión del riesgo buscan comunicar las actividades de la gestión del riesgo y los resultados obtenidos.
El registro e informe permiten proporcionar información útil para la toma de decisiones y mejorar las actividades de la gestión del riesgo.
Ejemplo de un proceso de gestión del riesgo en una empresa de construcción
El proceso de gestión del riesgo es amplio y puede llegar a ser algo complejo por lo que siempre es bueno empezar con un caso sencillo para asimilar los conceptos más fácilmente. A continuación, se presenta un ejemplo con un proyecto en una empresa dedicada a la construcción.
Alcance. Proyecto de construcción de edificio comercial.
Contexto. La empresa ABC se dedica a la construcción de edificios y cuenta con personal calificado en sus diferentes procesos operativos en todos los niveles. Tiene buena disponibilidad de recursos, incluyendo maquinaria y equipos especializados. La gestión de riesgos es importante ya que el lugar donde se construirá el edificio cuenta con una legislación en materia de análisis de riesgos.
El proyecto de construcción incluye demoler una estructura existente, construir el nuevo edificio e integrar un diseño moderno. La compañía requiere realizar la gestión de riesgos antes de comenzar el proyecto para asegurar el éxito del mismo.
Criterios. Para los criterios se consideraron los tipos de riesgos físicos, legales y reglamentarios y operativos. Por ejemplo, un accidente de un trabajador se considera de alto impacto. Una falla de maquinaria tiene un impacto moderado y un incumplimiento legal tiene un impacto moderado.
Identificación de los riesgos. Para realizar la identificación de los riesgos, se tomó en cuenta la opinión experta de los diferentes jefes de procesos y personal clave.
- Riesgos relacionados con la demolición: Colapso estructural, ruido y polvo excesivo.
- Riesgos de la construcción: Accidentes de trabajadores, fallas de maquinaria, retrasos en la construcción.
- Riesgos del diseño: Diseño estructural inadecuado, fallas de diseño, incumplimiento de requisitos de diseño.
- Riesgos ambientales: Daño potencial a los ecosistemas cercanos, eliminación inadecuada de residuos peligrosos.
Análisis del riesgo. El equipo del Proyecto determina la probabilidad y el impacto de cada riesgo identificado. Se utiliza una matriz de riesgo por su simplicidad.
- Riesgos relacionados con la demolición: Baja probabilidad, Impacto moderado.
- Riesgos de la construcción: Probabilidad moderada, Impacto alto.
- Riesgos del diseño: Baja probabilidad, Impacto alto.
- Riesgos ambientales: Baja probabilidad, Impacto moderado.
Valoración del riesgo. Basándose en el análisis del riesgo y en los criterios, el equipo valora los riesgos.
- Riesgos relacionados con la demolición: Aceptable, considerando normas y procedimientos de seguridad.
- Riesgos de la construcción: Alta prioridad, requiere medidas extremas de seguridad y capacitación de trabajadores.
- Riesgos del diseño: Prioridad media, se requiere de un seguimiento cuidadoso durante la fase de diseño.
- Riesgos ambientales: Prioridad media, se requiere cumplir con las normas ambientales locales.
Tratamiento del riesgo. Se opta por las siguientes opciones para cada riesgo.
- Riesgos relacionados con la demolición: Implementar protocolos de seguridad estrictos, proporcionar Equipo de Protección Personal a los trabajadores.
- Riesgos de la construcción: Realizar inspecciones de seguridad diarias, dar capacitación a los trabajadores y asegurar un mantenimiento adecuado de la maquinaria.
- Riesgos del diseño: Incluir a los arquitectos e ingenieros civiles más experimentados en la revisión, verificación y validación del diseño.
- Riesgos ambientales: Desarrollar un plan de gestión para los desechos basándose en la legislación pertinente.
Todo esto queda plasmado en un plan de tratamiento del riesgo, el cual contiene los responsables y fechas de implementación.
Seguimiento y revisión. El seguimiento y revisión se realiza durante todo el proyecto. El equipo continuamente revisa la eficacia de las acciones tomadas y registra la información relevante para incluirlo en el informe.
Registro e informe. Las actividades se registran en el informe para comunicar a todas las partes interesadas y mejorar el proceso de gestión del riesgo.
Al realizar el proceso de gestión del riesgo, la empresa de construcción ABC, puede enfrentar de manera proactiva los retos y peligros, asegurar la seguridad de sus trabajadores y el público, cumplir con las regulaciones y mejorar de manera sistemática la eficacia y eficiencia del proyecto de construcción.